Actualidad 7 min de lectura
Retadup vuelve a escena: un antiguo gusano ahora distribuye el malware CoffeeLoader
Siete años después de su desarticulación, Retadup vuelve a utilizar infraestructura de comando y control para distribuir CoffeeLoader, un malware que emplea técnicas de evasión y persistencia para comprometer equipos Windows.
Una amenaza del pasado encuentra una nueva forma de operar
En ciberseguridad, desarticular una amenaza no siempre significa eliminar todos los elementos que hicieron posible su funcionamiento. La infraestructura, los mecanismos de distribución y los recursos utilizados por los atacantes pueden permanecer disponibles y volver a utilizarse años después.
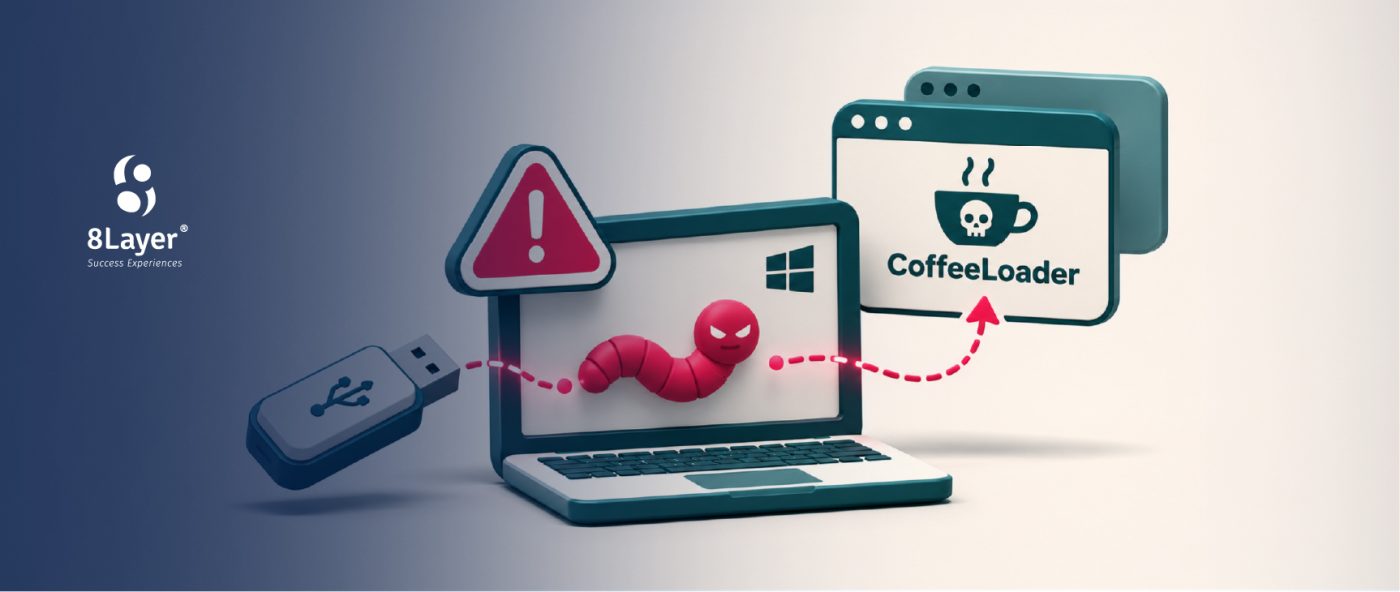
Un caso reciente demuestra precisamente este escenario. Investigadores de Kaspersky identificaron una nueva actividad relacionada con Retadup, un gusano informático para Windows que fue desarticulado en agosto de 2019 y que ahora está siendo utilizado para distribuir CoffeeLoader, un malware diseñado para introducir otras cargas maliciosas en los equipos comprometidos.
La investigación estima que esta actividad permitió bloquear aproximadamente 15.000 intentos de infección. El caso vuelve a poner sobre la mesa un desafío importante para las organizaciones: las amenazas informáticas pueden evolucionar, reutilizar infraestructura antigua y adoptar nuevas herramientas para continuar operando.
Retadup: una amenaza que parecía haber quedado atrás
Retadup es un gusano informático para Windows conocido por su capacidad de propagarse mediante unidades USB infectadas.
Antes de su desarticulación en 2019, fue utilizado para distribuir distintas amenazas, entre ellas programas de minería de criptomonedas, el ransomware Stop y el malware Arkei, orientado al robo de contraseñas.
La operación que permitió interrumpir su actividad fue coordinada por las autoridades francesas y consiguió neutralizar parte importante de su infraestructura.
Sin embargo, años después se produjo un nuevo movimiento alrededor de los dominios que habían sido utilizados por Retadup como servidores de comando y control (C2).
Según Kaspersky, alguien comenzó a registrar nuevamente esos nombres de dominio y a utilizarlos para emitir instrucciones destinadas a descargar malware de terceros.
La identidad del responsable de esta reactivación todavía no está clara. Tampoco se ha determinado si participó el autor original del gusano o un actor diferente que aprovechó la infraestructura disponible.
Lo relevante es que recursos asociados a una amenaza desarticulada volvieron a formar parte de una operación maliciosa.
CoffeeLoader: el malware que aprovecha esta infraestructura
La actividad identificada por Kaspersky utiliza Retadup para distribuir CoffeeLoader, un cargador de malware documentado inicialmente por Zscaler ThreatLabz en marzo de 2025.
Su función principal es facilitar la introducción de otras cargas maliciosas en los sistemas comprometidos. Para conseguirlo, utiliza mecanismos de ejecución y técnicas diseñadas para dificultar el análisis de su comportamiento.
La nueva variante comienza con un instalador basado en NSIS, que deposita un archivo llamado 7z.dll en un directorio temporal y lo ejecuta mediante rundll32.exe.
Aunque el nombre corresponde a una biblioteca asociada al conocido compresor 7-Zip, los investigadores identificaron que se trataba de una versión modificada. Parte de su código original había sido reemplazado por instrucciones maliciosas de autodescifrado.
Este componente utiliza una versión actualizada del empaquetador Armoury, una herramienta que dificulta el análisis del código y permite preparar la ejecución de las siguientes etapas del malware.
El objetivo final es descargar y ejecutar CoffeeLoader dentro del equipo afectado.
Técnicas de evasión: cuando el malware utiliza los recursos del sistema
Uno de los aspectos más interesantes de esta campaña es la evolución de las técnicas utilizadas para ocultar la ejecución del código malicioso.
En versiones anteriores, el empaquetador Armoury utilizaba la biblioteca OpenCL para realizar operaciones de descifrado mediante la GPU del equipo.
La variante más reciente mantiene el aprovechamiento de los recursos gráficos, pero reemplaza OpenCL por OpenGL y modifica la forma en que entrega el código intermedio.
En lugar de utilizar directamente una biblioteca DLL como etapa intermedia, ahora genera un shellcode que funciona como descargador y obtiene CoffeeLoader desde un servidor de comando y control.
Este cambio demuestra cómo las herramientas maliciosas pueden modificar sus mecanismos internos para dificultar la detección y el análisis.
Además, CoffeeLoader puede ejecutar las cargas posteriores de distintas maneras:
- Inyectando el código en otro proceso.
- Guardando la carga en el disco como un ejecutable y ejecutándolo.
- Almacenándola como una biblioteca DLL y ejecutándola mediante
rundll32.exe.
La utilización de distintos mecanismos de ejecución proporciona flexibilidad a los operadores de la amenaza y amplía las posibilidades de introducir otras familias de malware.
Persistencia: cómo busca mantenerse dentro del equipo
Conseguir una primera ejecución no es suficiente para mantener el control de un sistema. Por eso, CoffeeLoader también incorpora mecanismos para permanecer activo después de reinicios o interrupciones de la sesión.
De acuerdo con el análisis de Kaspersky, el malware copia el archivo 7z.dll en subdirectorios de %PROGRAMDATA% o %LOCALAPPDATA%.
Posteriormente, utiliza una clave de registro Run para configurar su ejecución automática cuando se inicia el sistema.
Los nombres de las carpetas, bibliotecas y valores del registro se generan a partir de ocho dígitos hexadecimales derivados de información del volumen del sistema.
El malware también incorpora una clave de registro destinada a impedir que el usuario desactive la ejecución automática desde el Administrador de tareas.
Una vez establecida la persistencia, inicia un proceso legítimo de Windows y se inyecta en él. Entre los procesos identificados se encuentran:
dllhost.exeWerFault.exesvchost.exeOpenWith.exeAtBroker.exe
Al utilizar procesos que forman parte del funcionamiento habitual de Windows, el código malicioso puede mezclarse con la actividad legítima del sistema y dificultar su identificación mediante revisiones superficiales.
Después de la inyección, el malware obtiene la siguiente carga desde un servidor de comando y control codificado en su configuración.
15.000 sistemas protegidos frente a la actividad detectada
La investigación también permite dimensionar el alcance de esta operación.
Kaspersky informó que consiguió bloquear aproximadamente 15.000 infecciones relacionadas con la versión reactivada de Retadup.
La mayoría de los sistemas afectados o identificados en esta actividad se encontraban en Perú, Angola, Rusia y Bolivia.
Estos datos muestran que la reutilización de infraestructura maliciosa puede tener consecuencias en distintos territorios y que las amenazas no necesariamente desaparecen cuando se interrumpe su operación inicial.
También evidencian la importancia de mantener capacidades de detección y respuesta que permitan identificar comportamientos sospechosos incluso cuando están asociados a familias de malware conocidas desde hace años.
¿Qué deberían considerar las organizaciones?
El caso de Retadup y CoffeeLoader deja varias lecciones para los equipos responsables de proteger los endpoints y la infraestructura tecnológica.
1. Mantener una supervisión continua de los endpoints.
Los equipos necesitan mecanismos capaces de identificar comportamientos anómalos, como la ejecución inesperada de bibliotecas, la creación de mecanismos de persistencia o la inyección de código en procesos legítimos.
2. Supervisar las modificaciones del registro de Windows.
Las claves de ejecución automática, especialmente aquellas que aparecen en ubicaciones o con nombres inusuales, pueden proporcionar señales relevantes de actividad maliciosa.
3. Controlar la ejecución de aplicaciones y bibliotecas.
Es importante revisar la procedencia de los archivos ejecutados y detectar bibliotecas que intentan utilizar nombres asociados a componentes legítimos, pero cuyo comportamiento no corresponde al esperado.
4. Revisar el uso de unidades USB y dispositivos extraíbles.
Considerando el historial de propagación de Retadup, las organizaciones deberían mantener políticas de control para dispositivos extraíbles, acompañadas de análisis antimalware y restricciones de ejecución cuando corresponda.
5. Fortalecer la detección de comunicaciones externas.
La supervisión de conexiones hacia servidores de comando y control permite identificar comunicaciones que podrían indicar una infección o actividad de descarga de cargas adicionales.
6. Mantener actualizadas las capacidades de protección.
Las soluciones de seguridad deben contar con mecanismos de detección que consideren tanto indicadores conocidos como comportamientos sospechosos. La evolución de una amenaza puede modificar sus archivos, técnicas y formas de ejecución sin cambiar necesariamente su objetivo.
Conclusión: las amenazas evolucionan y la protección también debe hacerlo
El regreso de Retadup demuestra que una amenaza puede volver a formar parte del panorama de ciberseguridad incluso después de haber sido desarticulada.
La reutilización de antiguos dominios de comando y control, combinada con las capacidades de CoffeeLoader, permitió construir una nueva cadena de infección que incorpora técnicas de evasión, persistencia e inyección de código.
Para las organizaciones, el aprendizaje es claro: la seguridad de los endpoints no puede depender exclusivamente de reconocer amenazas conocidas o bloquear archivos identificados anteriormente.
Es necesario mantener una supervisión constante del comportamiento de los sistemas, controlar la ejecución de aplicaciones y detectar actividades que puedan indicar una intrusión.
En 8Layer entendemos que la protección de una organización requiere una estrategia de seguridad capaz de adaptarse a la evolución de las amenazas. Porque incluso cuando una operación maliciosa parece haber quedado atrás, sus recursos pueden convertirse en el punto de partida de un nuevo incidente.